Не зря великий предприниматель Натан Майер Ротшильд сказал: “Кто владеет информацией, тот владеет миром”. И вправду, все страны, крупные IT корпорации, и даже простые люди тратят колоссальные суммы денег на внедрение и улучшение средств информационной безопасности. Но не каждому есть смысл покупать дорогостоящее оборудование, достаточно просто придерживаться определенных правил, которые будут приведены в этой статье. Если ими пользоваться, то со 100% вероятностью вы избежите проблем с утечкой информации.
8 заповедей информационной безопасности
1) Защита ПК от интернет-угроз. Правило простое — используйте проверенный VPN-сервис, который заботится о конфиденциальности доверенной ему информации. Если этого не выполнять, то злоумышленникам будет достаточно просто узнать не только местоположение “жертвы”, но и историю посещений, куки и другие важные сведения.
2) Защита ПК от локальных угроз. Если сетевой барьер пройден, то единственная защита — это грамотный антивирус, базы которого своевременно обновляются, полный перечень таковых можно узнать на сайте http://no-cybercrime.ru . Если этим пренебречь, то любой скачанный архив, “экзешник” и другой файл принесут массу неудобств, такие как: “Браузер Амиго”, “Казино Вулкан” и прочие нечистоты интернета.

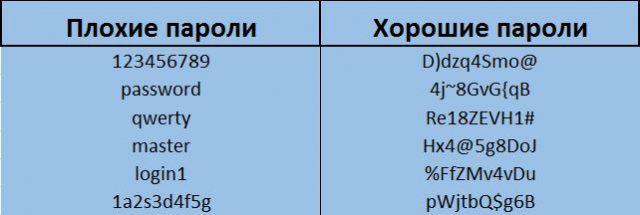
3) Надёжность пароля. Важно не только подобрать сложный защитный код, но и периодически менять. Также он должен хранится в надлежащем месте, подальше от посторонних глаз. Пример сложного пароля: AhQ3L^k8%b. На его подбор, грубой силой (брут форсом), уйдет не менее 10 лет, маловероятно, что мошенники готовы столько ждать.
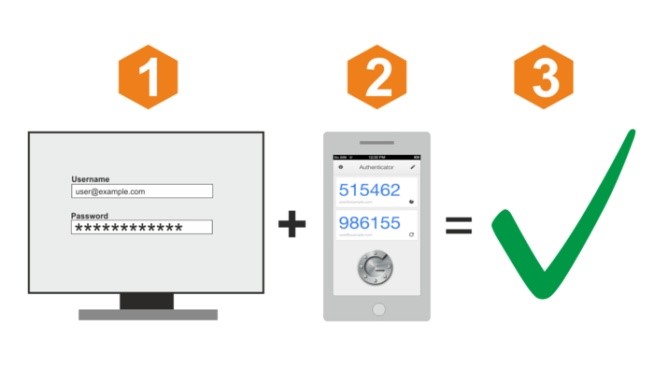
4) Двухфакторная аутентификация. Не помешает использование двухфакторной аутентификации вместе с защитным кодом. Суть в том, что помимо ввода пароля, вы должны использовать подтверждающий текст, который отправляется на мобильный телефон. Теперь для взлома требуется не только код, но и доступ к телефону жертвы.
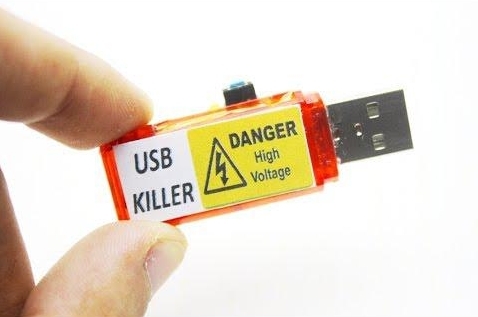
5) Внимательный осмотр устройств, которые подключаются к ПК. Это могут быть флэш-накопители, клавиатуры, мышки и так далее. Под видом безобидных вещей, вам могут подсунуть девайсы, которые нанесут колоссальный вред конфиденциальности информации. USB Killer может выглядеть, как обычная флешка, а кейлоггер обычно встраивается в клавиатуру, мышку или модем.
6) Корректное завершение работы. Нужно понимать, что завершив работу, нужно в обязательном порядке выйти из всех учетных записей, которые вы использовали в рабочем процессе (почтовые сервисы, операционные системы, социальные сети). Это предотвратит нежелательную утечку данных.
7) Социальные сети. Нужно внимательно следить за тем, что вы публикуете в общественных интернет-порталах. Иногда даже ФИО хватает для того, чтобы узнать домашний адрес и место работы пользователя.
8) Всегда держать руку на пульсе. Важно знать, что основная уязвимость сидит перед экраном монитора, и это мы с вами. Если не хотите потерять важные данные, то следует периодически читать новости и посты на тему информационной безопасности. Так вы быстрее сможете узнать о новых вирусах, лазейках, различного рода кибератаках и оперативно реагировать на них.
Итог
Нужно понимать, что любая информация, которую вы хоть раз опубликовали в интернете — никогда не исчезнет. Она будет как минимум хранится на серверах поисковых систем, а любой желающий сможет легко найти ее. Как бы это печально не звучало, но выкладывая “сторисы” в Инстаграме и гуляя по просторам интернета, вы просто-напросто создаете на себя интернет досье.